
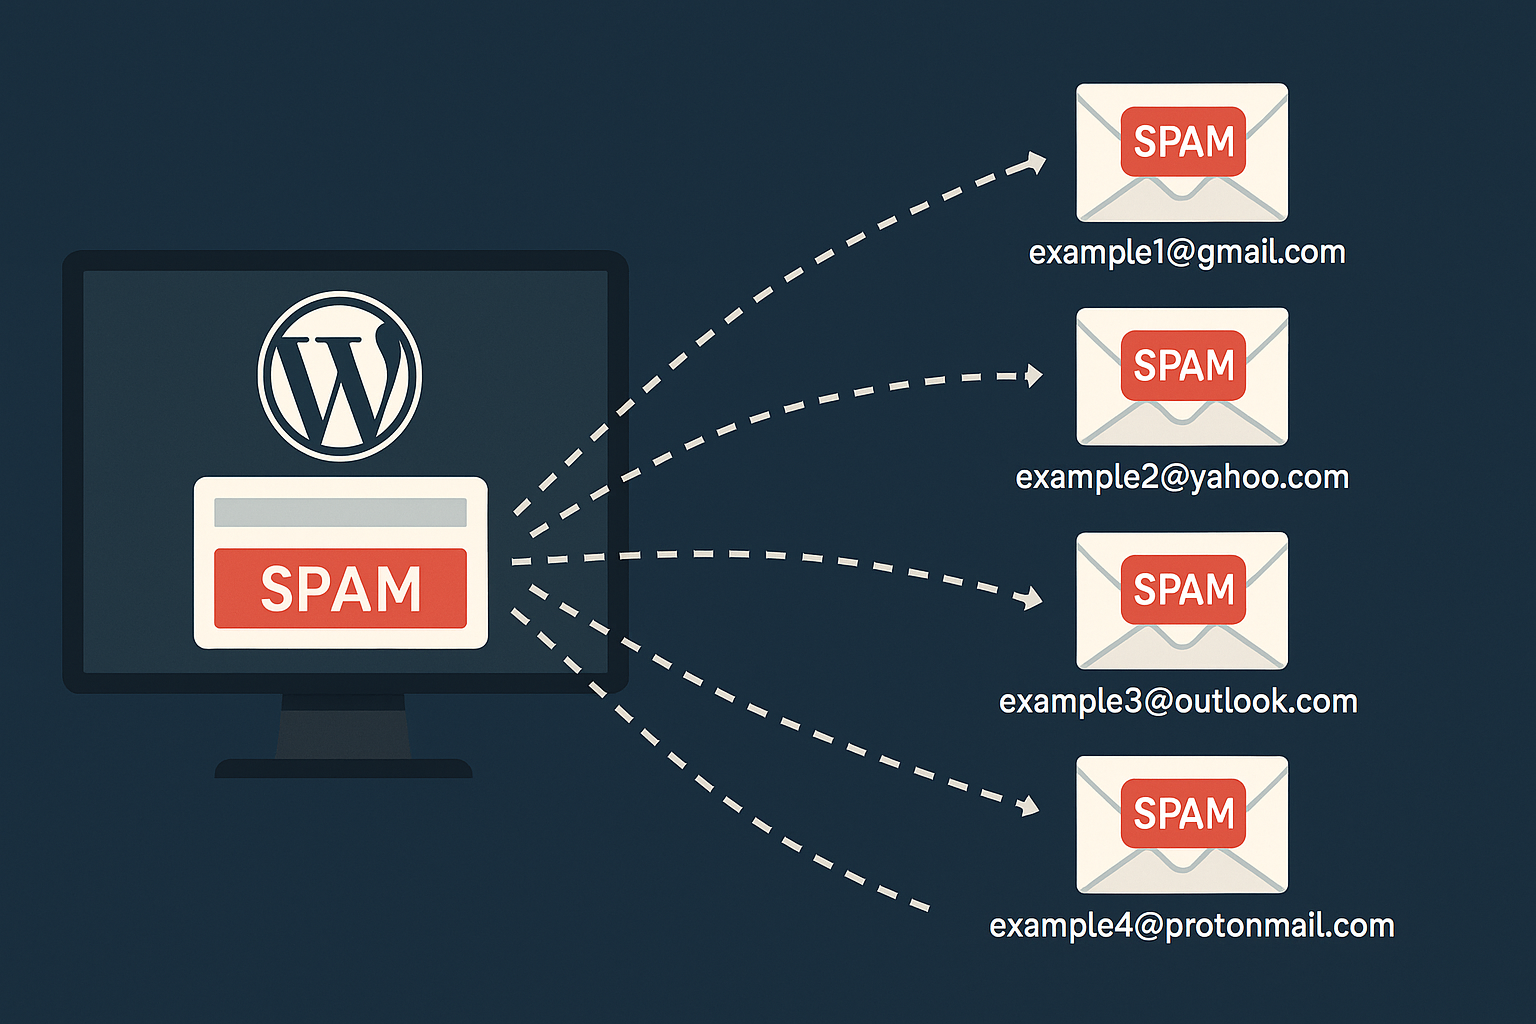
In den vergangenen Wochen bin ich persönlich auf zwei E-Mail-bezogene Angriffe gestoßen, die die Kommunikation beeinträchtigten und Reputationsrisiken verursachten. Sie sind nicht selten — im Gegenteil, sie kommen häufig vor, insbesondere bei WordPress-Websites mit beliebten Kontaktformular-Plugins und Standard-Mail-Einstellungen.
Dieser Beitrag soll Ihnen helfen, Ihre WordPress-Website zu schützen, Betriebsunterbrechungen zu vermeiden und zu verstehen, wie Sie Ihre E-Mail-Infrastruktur richtig konfigurieren.
Angriff Nr. 1 — Kontaktformular-Spam

Was passiert: Ihr Kontaktformular wird mit Spam-Einsendungen bombardiert. Dabei gibt es zwei wesentliche Folgen, die Sie beachten sollten:
- Ihr Lead-Kanal wird überflutet — echte Nachrichten von Kunden gehen Ihnen verloren.
- Wenn Sie eine automatische E-Mail-Antwort aktiviert haben („Danke, wir haben Ihre Anfrage erhalten …“), beginnt Ihre Website, Hunderte von E-Mails an zufällige gefälschte Adressen zu senden.
Was ist die Folge?
- Ihr SMTP-Anbieter kann Ihren E-Mail-Dienst sperren oder drosseln.
- Sie landen in E-Mail-Blacklist-Datenbanken, was die Reputation Ihrer Domain schädigt.
- Und das Schlimmste: Sie verlieren den Kontakt zu echten Kunden.
So schützen Sie sich:
Um keine Leads und E-Mail-Funktionalität zu verlieren:
Protokollieren Sie die Formulareinsendung zuerst — speichern Sie sie in Ihrer Datenbank oder Ihrem CRM, bevor eine E-Mail gesendet wird.
Benachrichtigen Sie Ihr Team anderweitig — duplizieren Sie Einsendungen per Webhooks in Telegram oder Slack.
Sichern Sie das Formular mit:
- Google reCAPTCHA oder hCaptcha
- IP-Ratenbegrenzungen
- Spamfiltern und Honeypots
So sichern Sie Ihre WordPress-Kontaktformulare
Je nach verwendetem Plugin können Sie die Sicherheit wie folgt erhöhen:
Contact Form 7
- Aktivieren Sie Google reCAPTCHA v3 oder v2.
- Verwenden Sie Flamingo , um Einsendungen in der Datenbank zu speichern.
- Fügen Sie Honeypot für unauffällige Spamfilterung hinzu.
- Optional: Verwenden Sie WP Armour für JavaScript-basierten Schutz.
WPForms
- Integriertes reCAPTCHA, hCaptcha und intelligente Spamfilterung.
- Speichern Sie Einträge in der WP-Administration (kein E-Mail-Versand erforderlich).
- Integrieren Sie Slack, Telegram oder CRM-Tools per Webhooks.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot — alles integriert.
- In Datenbank speichern, mit FluentCRM oder externen CRMs synchronisieren.
- Native Integrationen mit Telegram und Slack.
Gravity Forms
- Verwenden Sie Akismet, Honeypot und reCAPTCHA zur Spamfilterung.
- Verbinden Sie Drittanbieter-CRMs und Tools wie Zapier oder Make.
- Filtern Sie Einsendungen vor dem Versand über gform_pre_submission_filter.
Profi-Tipps:
- Begrenzen Sie Formulareinsendungen nach Zeit oder IP (z. B. maximal 1 alle 30 Sekunden).
- Deaktivieren Sie automatische Antworten, sofern sie nicht unbedingt erforderlich sind.
- Speichern Sie Einträge auf Ihrer Website oder in Ihrem CRM, statt sie blind per E-Mail weiterzuleiten.
Angriff Nr. 2 — E-Mail-Spoofing & Phishing, die von Ihrer Domain gesendet werden
Dieser Fall traf mich erst kürzlich — und er ist frustrierend.
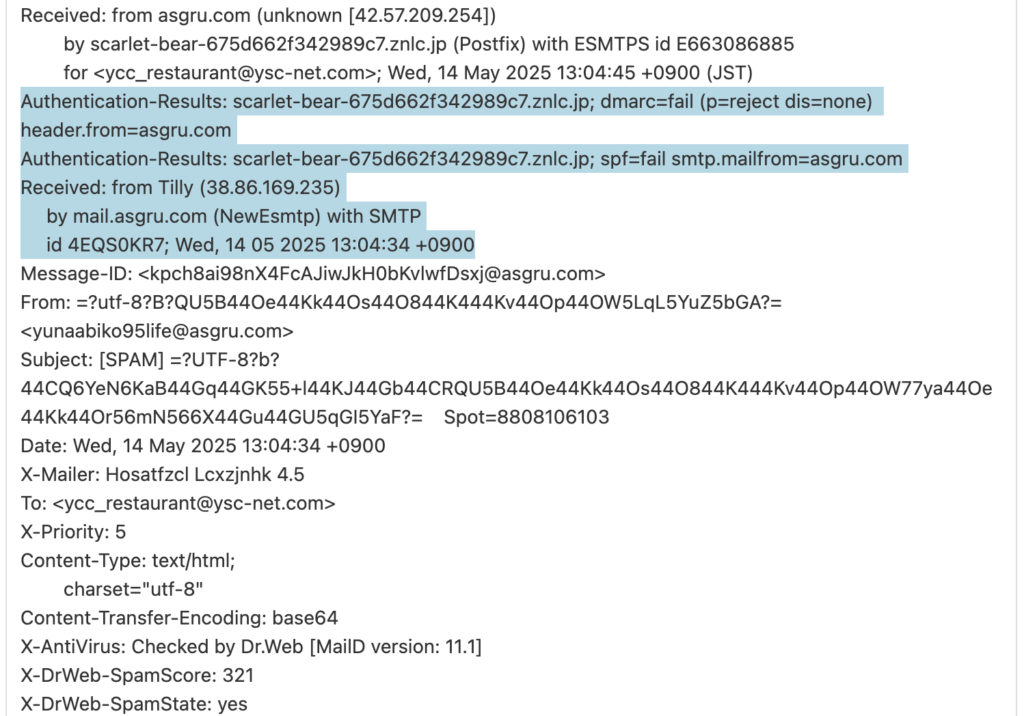
Plötzlich tauchten E-Mails auf, die scheinbar „von“ meiner Domain kamen. Ich hatte sie nicht versendet. Schlimmer noch: Sie enthielten Links zu Phishing-Websites. Da wurde mir klar, dass jemand meine Domain fälschte, um Empfänger zu täuschen.
Ihre Domain kann für gefälschte Phishing-Kampagnen verwendet werden, ohne dass jemals auf Ihren Server zugegriffen wird.
Was ist das Risiko?
- Reputationsschaden — Kunden verlieren das Vertrauen.
- Finanzielles Risiko — Nutzer können Daten oder Geld verlieren, weil sie glauben, die Nachricht stamme von Ihnen.
- Rechtliche Beschwerden — Spam-Beschwerden können Sie als Absender nennen.
So schützen Sie Ihre Domain im Jahr 2025
Wenn Sie eine Domain besitzen, müssen Sie heute drei DNS-Einträge konfigurieren:
✅ 1. SPF (Sender Policy Framework)
Legt fest, welche Mailserver berechtigt sind, E-Mails im Namen Ihrer Domain zu versenden.
Beispiel:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Signiert ausgehende E-Mails digital, sodass Empfänger prüfen können, ob die Nachricht manipuliert wurde.
- Wird üblicherweise über Ihren E-Mail-Anbieter eingerichtet (Mailgun, SendGrid, Gmail).
- Erfordert die Veröffentlichung eines öffentlichen Schlüssels im DNS.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Koordiniert SPF und DKIM. Teilt Empfängerservern mit, wie sie mit nicht authentifizierten E-Mails umgehen sollen, und sendet Ihnen Berichte über Missbrauch.
Beispiel:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Sie können wählen:
- p=none — nur überwachen
- p=quarantine — in den Spam-Ordner verschieben
- p=reject — gefälschte Nachrichten vollständig blockieren
Warum das wichtig ist:
- Sie erhalten durch DMARC-Berichte Einblick darin, wie Ihre Domain verwendet wird.
- Sie können Nutzer warnen, falls Phishing-Kampagnen stattfinden.
- Mail-Anbieter weisen gefälschte Nachrichten zurück, bevor sie überhaupt Posteingänge erreichen.
E-Mail-Konfiguration für WordPress-Websites
Verlassen Sie sich nicht auf wp_mail() oder die native Mail-Funktion von PHP. Sie setzen keine korrekten Header und Signaturen.
Verwenden Sie eines dieser Plugins, um authentifizierte E-Mails zu versenden:
- WP Mail SMTP — integriert Gmail, SendGrid, Mailgun und Amazon SES.
- Post SMTP — enthält Zustellprotokolle und Webhook-Benachrichtigungen.
Abschließende Checkliste für WordPress-Betreiber
- Sichern Sie alle Kontaktformulare mit CAPTCHA- und Anti-Spam-Tools.
- Speichern Sie Einsendungen in einer Datenbank oder einem CRM — verlassen Sie sich nicht ausschließlich auf E-Mails.
- Richten Sie SPF, DKIM und DMARC im DNS-Panel Ihrer Domain ein.
- Verwenden Sie SMTP für den gesamten E-Mail-Versand — niemals die Standard-PHP-Mail-Funktion.
- Überwachen Sie DMARC-Berichte, um Spoofing oder Missbrauch zu erkennen.
Wenn Sie Hilfe bei der Konfiguration von E-Mail-Sicherheit, SMTP-Zustellung oder der Integration Ihrer Formulare mit sicheren CRMs oder Telegram benötigen — nehmen Sie gern Kontakt auf. Es ist besser, alles einzurichten, bevor etwas schiefgeht.
Sorgen wir dafür, dass Ihre Domain vertrauenswürdig und Ihre Formulare sauber bleiben.