
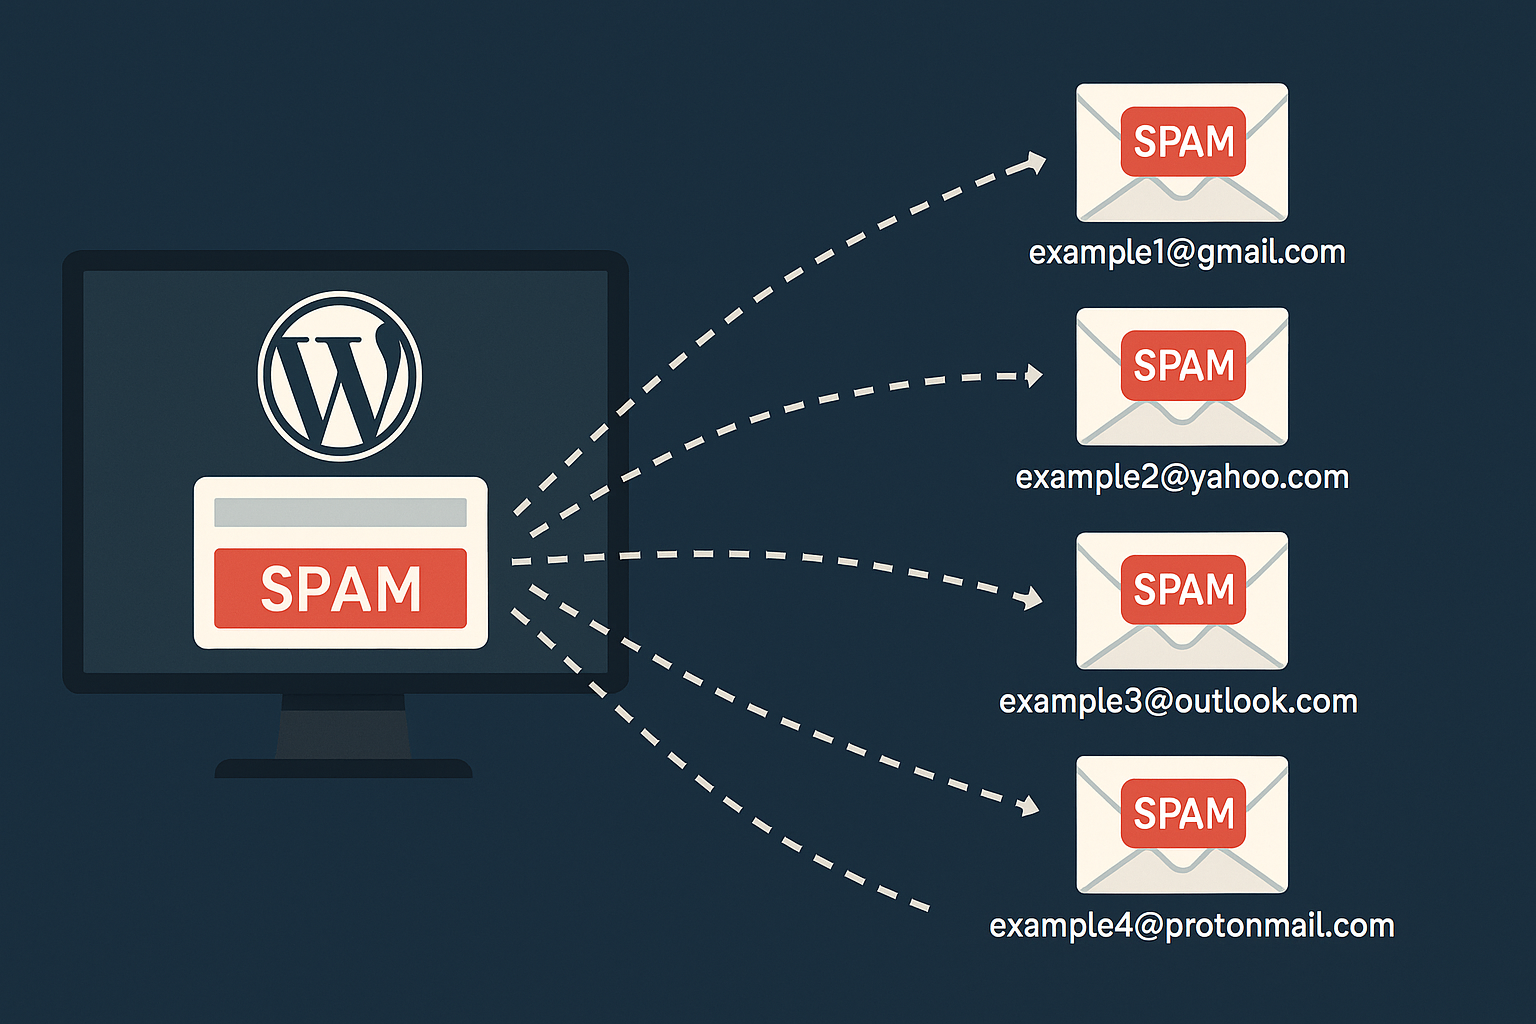
Durante las últimas semanas, me encontré personalmente con dos ataques relacionados con el correo electrónico que interrumpieron la comunicación y generaron riesgos reputacionales. No son casos raros: son habituales, especialmente en sitios WordPress con plugins populares de formularios de contacto y configuraciones de correo predeterminadas.
Esta publicación está aquí para ayudarte a proteger tu sitio WordPress, evitar interrupciones en tu negocio y comprender cómo configurar correctamente tu infraestructura de correo electrónico.
Ataque n.º 1: spam en formularios de contacto

Qué está sucediendo: Tu formulario de contacto está recibiendo una avalancha de envíos de spam. Hay dos consecuencias importantes que debes tener en cuenta:
- Tu canal de captación de leads se satura y empiezas a perder mensajes de clientes reales.
- Si tienes activada una respuesta automática por correo electrónico («Gracias, hemos recibido tu solicitud…»), tu sitio empieza a enviar cientos de correos electrónicos a direcciones falsas aleatorias.
¿Cuál es el resultado?
- Tu proveedor de SMTP puede suspender o limitar tu servicio de correo electrónico.
- Terminas en bases de datos de listas negras de correo electrónico, lo que daña la reputación de tu dominio.
- Y lo peor de todo: pierdes el contacto con clientes reales.
Cómo protegerte:
Para evitar perder leads y la funcionalidad del correo electrónico:
Registra primero el envío del formulario: guárdalo en tu base de datos o CRM antes de enviar cualquier correo electrónico.
Notifica a tu equipo por otro medio: duplica los envíos en Telegram o Slack mediante Webhooks.
Protege el formulario con:
- Google reCAPTCHA o hCaptcha
- Límites de frecuencia por IP
- Filtros de spam y honeypots
Cómo proteger tus formularios de contacto de WordPress
Según el plugin que utilices, así puedes reforzar la seguridad:
Contact Form 7
- Activa Google reCAPTCHA v3 o v2.
- Usa Flamingo para almacenar los envíos en la base de datos.
- Añade Honeypot para un filtrado discreto de spam.
- Opcional: usa WP Armour para protección basada en JavaScript.
WPForms
- reCAPTCHA, hCaptcha y filtrado inteligente de spam integrados.
- Guarda las entradas en la administración de WP (sin necesidad de enviar correos electrónicos).
- Intégralo con Slack, Telegram o herramientas de CRM mediante Webhooks.
Fluent Forms
- reCAPTCHA, hCaptcha y Honeypot: todo integrado.
- Guarda en la base de datos y sincroniza con FluentCRM o CRM externos.
- Integraciones nativas con Telegram y Slack.
Gravity Forms
- Usa Akismet, Honeypot y reCAPTCHA para filtrar spam.
- Conéctalo a CRM y herramientas de terceros como Zapier o Make.
- Filtra los envíos antes de enviarlos mediante gform_pre_submission_filter.
Consejos profesionales:
- Limita los envíos del formulario por tiempo o IP (p. ej., máximo 1 cada 30 segundos).
- Desactiva las respuestas automáticas salvo que sean absolutamente necesarias.
- Almacena las entradas en tu sitio o CRM en lugar de reenviarlas ciegamente por correo electrónico.
Ataque n.º 2: suplantación de correo electrónico y phishing enviados desde tu dominio
Este me afectó más recientemente, y es indignante.
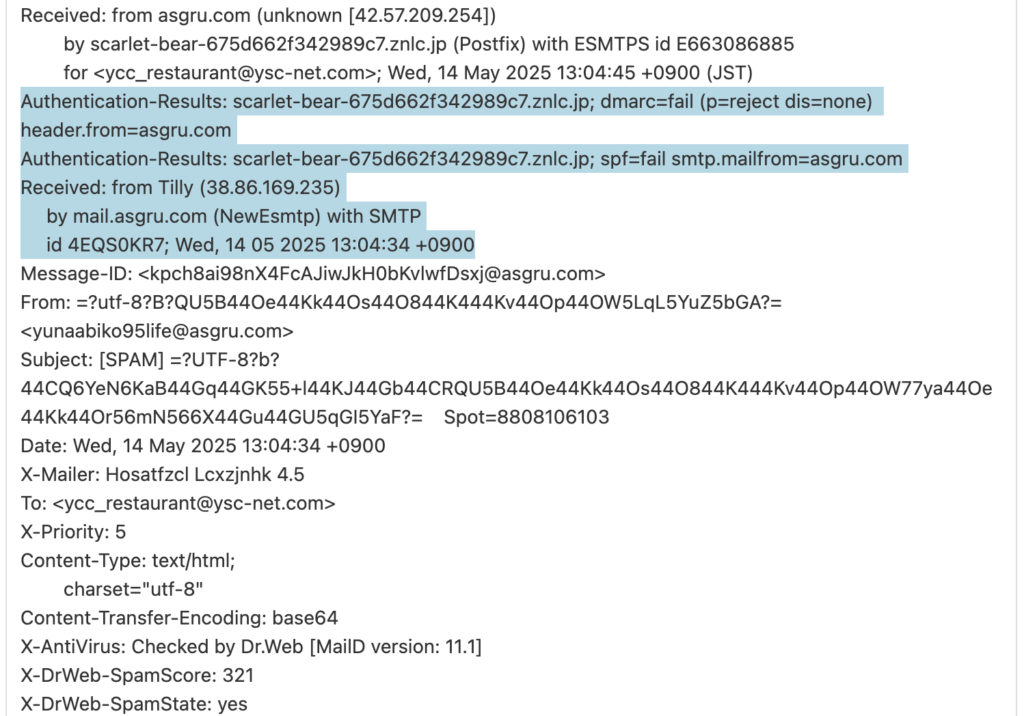
De repente, empezaron a aparecer correos electrónicos «de» mi dominio. Yo no los había enviado. Peor aún: contenían enlaces a sitios de phishing. Fue entonces cuando me di cuenta de que alguien estaba suplantando mi dominio para engañar a los destinatarios.
Tu dominio puede utilizarse en campañas falsas de phishing sin que nadie acceda a tu servidor.
¿Cuál es el riesgo?
- Daño reputacional: los clientes pierden la confianza.
- Riesgo financiero: los usuarios pueden perder datos o dinero al creer que el mensaje proviene de ti.
- Reclamaciones legales: las quejas por spam pueden señalarte a ti como remitente.
Cómo proteger tu dominio en 2025
Si tienes un dominio, hoy debes configurar tres registros DNS:
✅ 1. SPF (Sender Policy Framework)
Define qué servidores de correo tienen permiso para enviar correos electrónicos en nombre de tu dominio.
Ejemplo:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Firma digitalmente los correos electrónicos salientes, lo que permite a los destinatarios verificar que el mensaje no se ha manipulado.
- Por lo general, se configura a través de tu proveedor de correo electrónico (Mailgun, SendGrid, Gmail).
- Requiere publicar una clave pública en DNS.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Coordina SPF y DKIM. Indica a los servidores de los destinatarios qué hacer con los correos electrónicos no autenticados y te envía informes sobre abusos.
Ejemplo:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Puedes elegir:
- p=none — solo supervisar
- p=quarantine — enviar a spam
- p=reject — bloquear por completo los mensajes falsos
Por qué es importante:
- Obtienes visibilidad mediante los informes DMARC sobre cómo se utiliza tu dominio.
- Puedes advertir a los usuarios en caso de campañas de phishing.
- Los proveedores de correo rechazan los mensajes falsos antes de que lleguen a las bandejas de entrada.
Configuración de correo electrónico para sitios WordPress
No dependas de wp_mail() ni de la función nativa de correo de PHP. No configuran los encabezados ni las firmas adecuados.
Usa uno de estos plugins para enviar correos electrónicos autenticados:
- WP Mail SMTP — se integra con Gmail, SendGrid, Mailgun y Amazon SES.
- Post SMTP — incluye registros de entrega y notificaciones por webhook.
Lista de verificación final para propietarios de WordPress
- Protege todos los formularios de contacto con CAPTCHA y herramientas antispam.
- Almacena los envíos en una base de datos o CRM; evita depender solo del correo electrónico.
- Configura SPF, DKIM y DMARC en el panel DNS de tu dominio.
- Usa SMTP para todos los envíos de correo electrónico; nunca el correo PHP predeterminado.
- Supervisa los informes DMARC para detectar suplantaciones o abusos.
Si necesitas ayuda para configurar la seguridad del correo electrónico, la entrega por SMTP o la integración de tus formularios con CRM seguros o Telegram, no dudes en ponerte en contacto. Es mejor configurarlo antes de que algo falle.
Mantengamos tu dominio confiable y tus formularios libres de spam.