
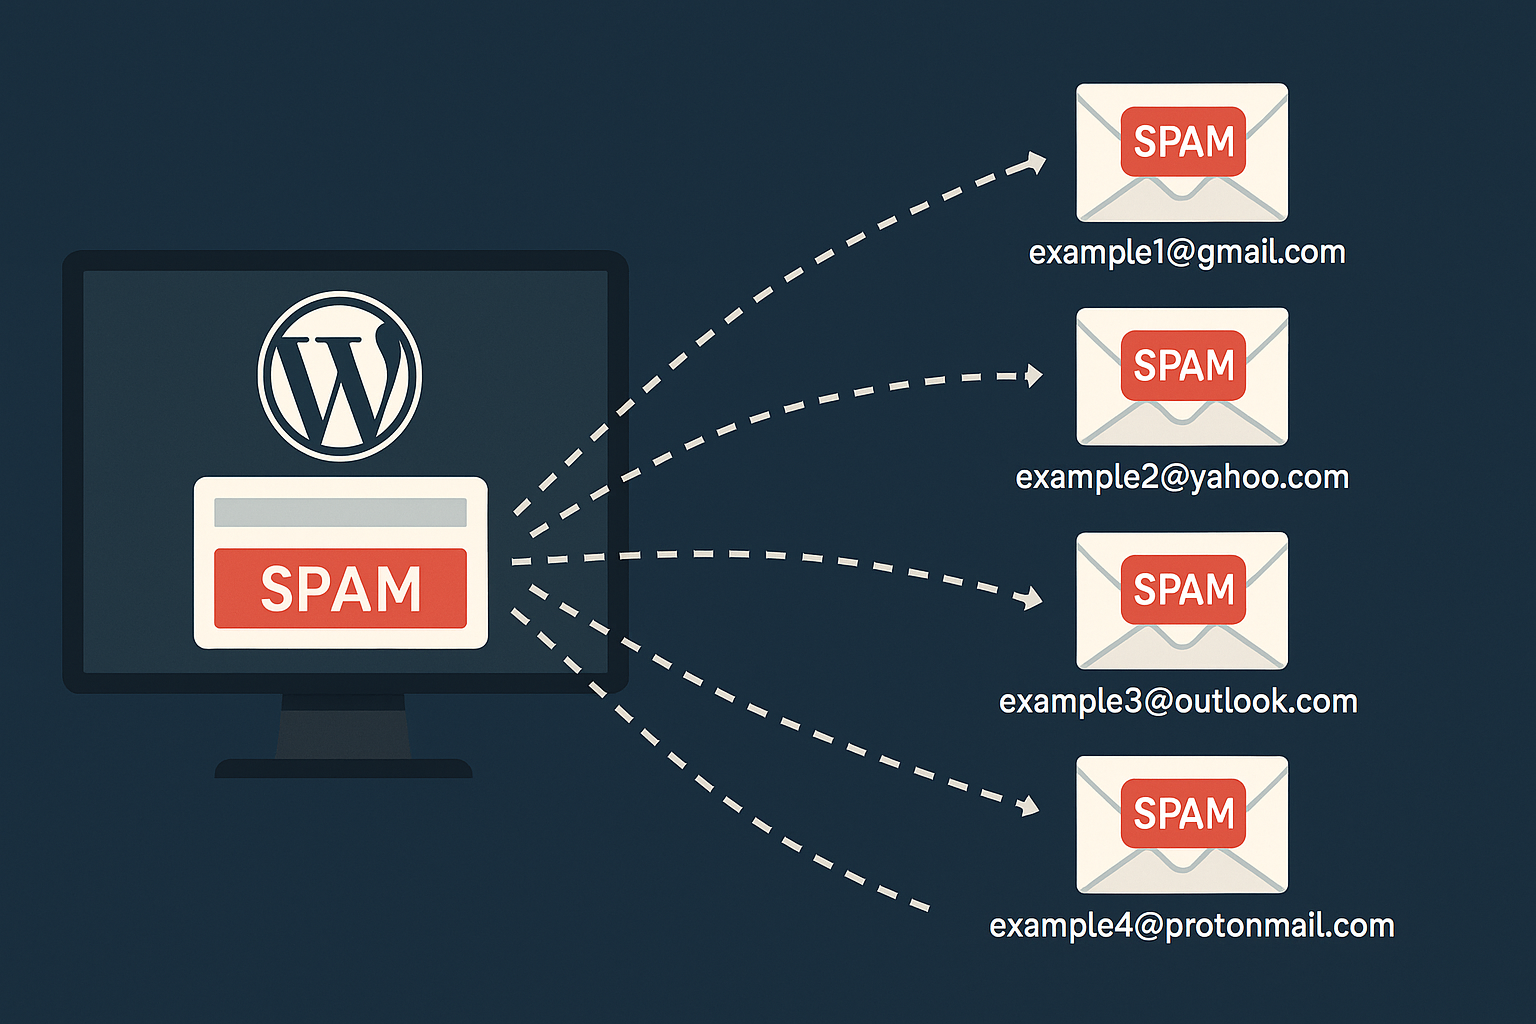
Nelle ultime settimane mi sono imbattuto personalmente in due attacchi legati alle email che hanno interrotto le comunicazioni e creato rischi reputazionali. Non sono rari: sono comuni, soprattutto per i siti WordPress con popolari plugin per moduli di contatto e impostazioni email predefinite.
Questo articolo è qui per aiutarti a proteggere il tuo sito WordPress, evitare interruzioni dell’attività e capire come configurare correttamente la tua infrastruttura email.
Attacco n. 1 — Spam nei moduli di contatto

Cosa sta succedendo: il tuo modulo di contatto viene bombardato di invii spam. Ci sono due conseguenze principali di cui essere consapevoli:
- Il tuo canale di acquisizione contatti viene sommerso: inizi a perdere i messaggi dei clienti reali.
- Se hai attivato una risposta email automatica (“Grazie, abbiamo ricevuto la tua richiesta…”), il tuo sito inizia a inviare centinaia di email a indirizzi falsi casuali.
Qual è il risultato?
- Il tuo provider SMTP potrebbe sospendere o limitare il tuo servizio email.
- Finisci nei database di blacklist email, danneggiando la reputazione del tuo dominio.
- E, peggio di tutto, perdi il contatto con i clienti reali.
Come proteggerti:
Per evitare di perdere contatti e funzionalità email:
Registra prima l’invio del modulo: salvalo nel database o nel CRM prima che venga inviata qualsiasi email.
Avvisa il tuo team altrove: duplica gli invii su Telegram o Slack tramite Webhooks.
Proteggi il modulo con:
- Google reCAPTCHA o hCaptcha
- Limiti di frequenza per IP
- Filtri antispam e honeypot
Come proteggere i moduli di contatto WordPress
A seconda del plugin che utilizzi, ecco come mettere tutto in sicurezza:
Contact Form 7
- Abilita Google reCAPTCHA v3 o v2.
- Usa Flamingo per archiviare gli invii nel database.
- Aggiungi Honeypot per un filtraggio antispam discreto.
- Facoltativo: usa WP Armour per una protezione basata su JavaScript.
WPForms
- reCAPTCHA, hCaptcha e filtraggio antispam intelligente integrati.
- Salva le voci nell’area amministrativa di WP (non è necessario inviare email).
- Integra con Slack, Telegram o strumenti CRM tramite Webhooks.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot: tutto integrato.
- Salva nel database, sincronizza con FluentCRM o CRM esterni.
- Integrazioni native con Telegram e Slack.
Gravity Forms
- Usa Akismet, Honeypot e reCAPTCHA per il filtraggio antispam.
- Collega CRM e strumenti di terze parti come Zapier o Make.
- Filtra gli invii prima dell’invio tramite gform_pre_submission_filter.
Consigli professionali:
- Limita gli invii del modulo per tempo o IP (ad es., massimo 1 ogni 30 secondi).
- Disabilita le risposte automatiche, se non sono assolutamente necessarie.
- Archivia le voci nel tuo sito o CRM invece di inoltrarle ciecamente via email.
Attacco n. 2 — Spoofing email e phishing inviati dal tuo dominio
Questo mi è successo più di recente, ed è esasperante.
All’improvviso, hanno iniziato a comparire email apparentemente inviate “dal” mio dominio. Non le avevo inviate io. Peggio ancora: contenevano link a siti di phishing. È stato allora che ho capito che qualcuno stava effettuando lo spoofing del mio dominio per ingannare i destinatari.
Il tuo dominio può essere usato in campagne di phishing false, senza mai accedere al tuo server.
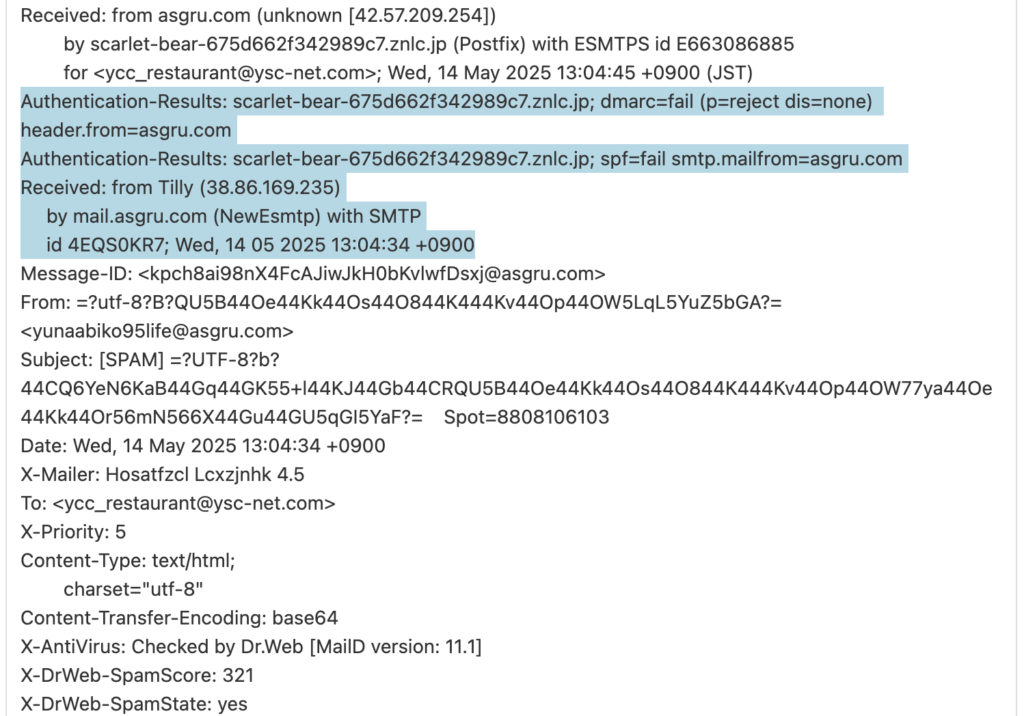
Qual è il rischio?
- Danno reputazionale — i clienti perdono fiducia.
- Rischio finanziario — gli utenti potrebbero perdere dati o denaro pensando che il messaggio provenga da te.
- Reclami legali — le segnalazioni di spam potrebbero indicare te come mittente.
Come proteggere il tuo dominio nel 2025
Se possiedi un dominio, oggi devi configurare tre record DNS:
✅ 1. SPF (Sender Policy Framework)
Definisce quali server di posta sono autorizzati a inviare email per conto del tuo dominio.
Esempio:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Firma digitalmente le email in uscita, consentendo ai destinatari di verificare che il messaggio non sia stato manomesso.
- In genere si configura tramite il tuo provider email (Mailgun, SendGrid, Gmail).
- Richiede la pubblicazione di una chiave pubblica nel DNS.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Coordina SPF e DKIM. Indica ai server destinatari cosa fare con le email non autenticate e ti invia rapporti sugli abusi.
Esempio:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Puoi scegliere:
- p=none — solo monitoraggio
- p=quarantine — invia nello spam
- p=reject — blocca completamente i messaggi falsi
Perché è importante:
- Ottieni visibilità tramite i rapporti DMARC su come viene utilizzato il tuo dominio.
- Puoi avvisare gli utenti in caso di campagne di phishing.
- I provider di posta rifiutano i messaggi falsi prima ancora che raggiungano le caselle di posta.
Configurazione email per siti WordPress
Non fare affidamento su wp_mail() o sulla funzione mail nativa di PHP. Non impostano intestazioni e firme corrette.
Usa uno di questi plugin per inviare email autenticate:
- WP Mail SMTP — si integra con Gmail, SendGrid, Mailgun, Amazon SES.
- Post SMTP — include registri di consegna e notifiche webhook.
Checklist finale per i proprietari di siti WordPress
- Proteggi tutti i moduli di contatto con CAPTCHA e strumenti antispam.
- Archivia gli invii in un database o CRM: evita di affidarti solo alle email.
- Configura SPF, DKIM e DMARC nel pannello DNS del tuo dominio.
- Usa SMTP per tutti gli invii email: mai la posta PHP predefinita.
- Monitora i rapporti DMARC per rilevare spoofing o abusi.
Se hai bisogno di aiuto per configurare la sicurezza email, la consegna SMTP o integrare i tuoi moduli con CRM sicuri o Telegram, non esitare a contattarci. È meglio configurare tutto prima che qualcosa si rompa.
Manteniamo il tuo dominio affidabile e i tuoi moduli puliti.