
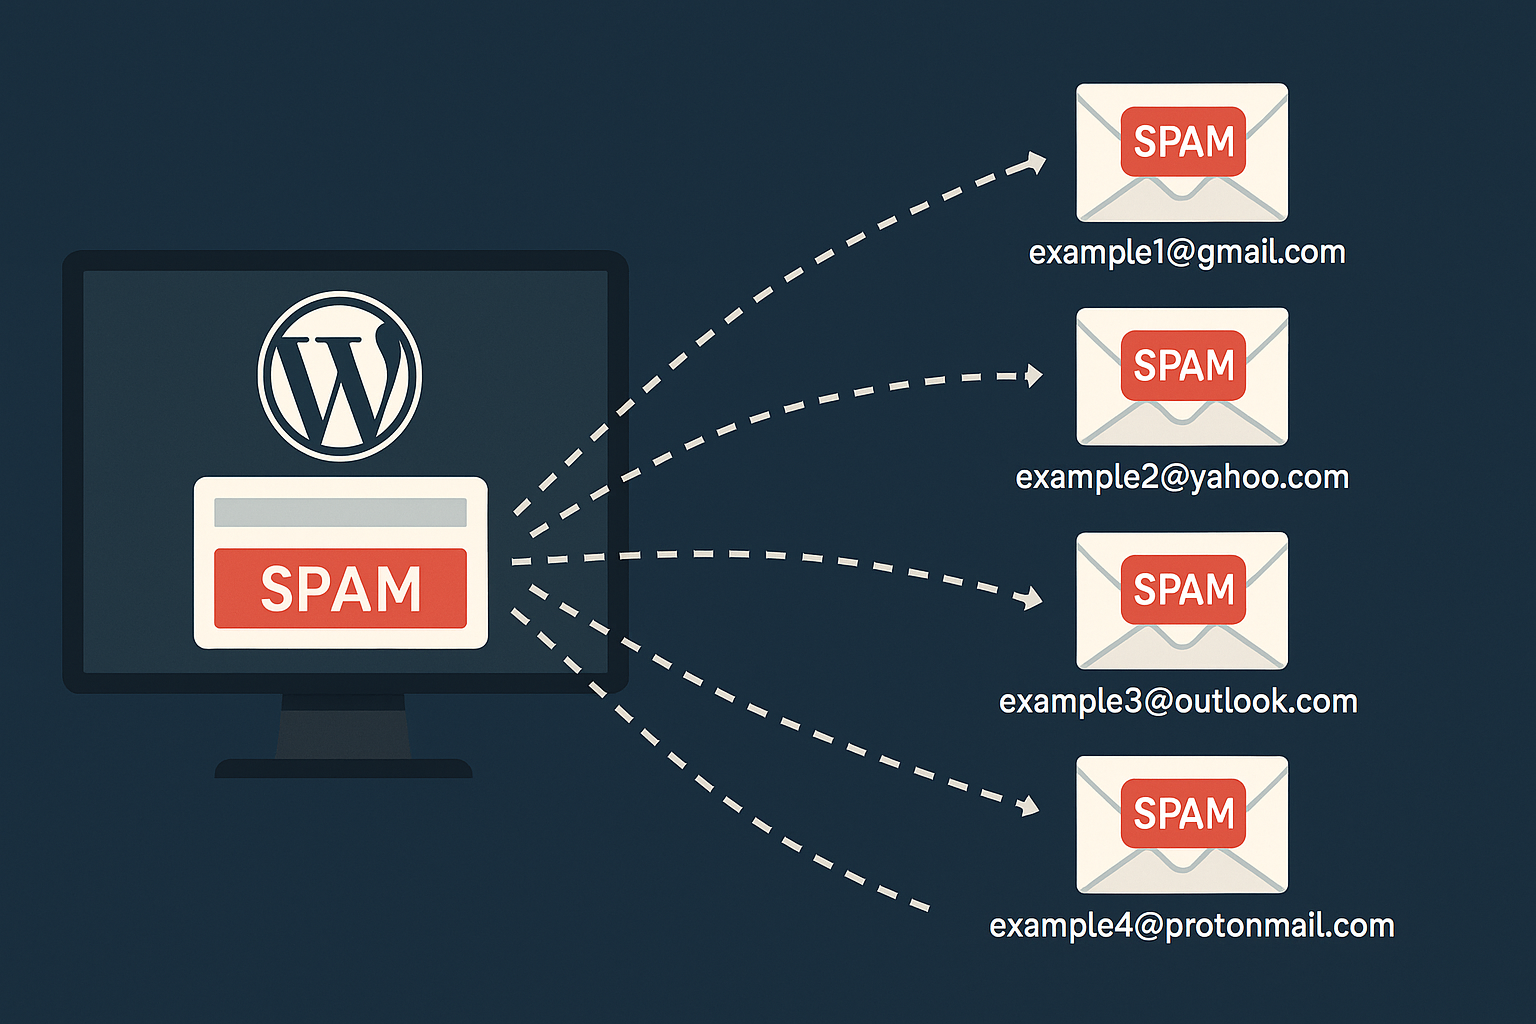
Au cours des dernières semaines, j’ai personnellement été confronté à deux attaques liées aux e-mails qui ont perturbé les communications et créé des risques pour ma réputation. Elles ne sont pas rares : elles sont fréquentes, en particulier pour les sites WordPress utilisant des extensions de formulaires de contact populaires et les paramètres de messagerie par défaut.
Cet article vous aidera à protéger votre site WordPress, à éviter les interruptions d’activité et à comprendre comment configurer correctement votre infrastructure de messagerie.
Attaque n°1 — Spam via le formulaire de contact

Ce qui se passe : votre formulaire de contact est bombardé de soumissions de spam. Il y a deux conséquences majeures à prendre en compte :
- Votre canal de prospects est inondé : vous commencez à manquer de vrais messages de clients.
- Si vous avez activé une réponse automatique par e-mail (« Merci, nous avons bien reçu votre demande… »), votre site commence à envoyer des centaines d’e-mails à de fausses adresses aléatoires.
Quel en est le résultat ?
- Votre fournisseur SMTP peut suspendre ou limiter votre service de messagerie.
- Vous vous retrouvez dans des bases de données de listes noires d’e-mails, ce qui nuit à la réputation de votre domaine.
- Et pire encore : vous perdez le contact avec de vrais clients.
Comment vous protéger :
Pour éviter de perdre des prospects et les fonctionnalités de messagerie :
Enregistrez d’abord la soumission du formulaire — sauvegardez-la dans votre base de données ou votre CRM avant l’envoi de tout e-mail.
Informez votre équipe ailleurs — dupliquez les soumissions vers Telegram ou Slack via des Webhooks.
Sécurisez le formulaire avec :
- Google reCAPTCHA ou hCaptcha
- Des limites de fréquence par IP
- Des filtres anti-spam et des honeypots
Comment sécuriser vos formulaires de contact WordPress
Selon l’extension que vous utilisez, voici comment renforcer leur sécurité :
Contact Form 7
- Activez Google reCAPTCHA v3 ou v2.
- Utilisez Flamingo pour enregistrer les soumissions dans la base de données.
- Ajoutez Honeypot pour un filtrage discret du spam.
- Facultatif : utilisez WP Armour pour une protection basée sur JavaScript.
WPForms
- reCAPTCHA, hCaptcha et filtrage intelligent du spam intégrés.
- Enregistrez les entrées dans l’administration WP (aucun envoi d’e-mail requis).
- Intégrez Slack, Telegram ou des outils CRM via des Webhooks.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot — tout est intégré.
- Enregistrez dans la base de données, synchronisez avec FluentCRM ou des CRM externes.
- Intégrations natives avec Telegram et Slack.
Gravity Forms
- Utilisez Akismet, Honeypot et reCAPTCHA pour filtrer le spam.
- Connectez-vous à des CRM tiers et à des outils tels que Zapier ou Make.
- Filtrez les soumissions avant l’envoi via gform_pre_submission_filter.
Conseils de pro :
- Limitez les soumissions de formulaires par durée ou par IP (par ex., 1 maximum toutes les 30 secondes).
- Désactivez les réponses automatiques, sauf si elles sont absolument nécessaires.
- Enregistrez les entrées sur votre site ou dans votre CRM au lieu de les transférer aveuglément par e-mail.
Attaque n°2 — Usurpation d’e-mail et phishing envoyés depuis votre domaine
J’ai subi celle-ci plus récemment — et c’est exaspérant.
Soudainement, des e-mails ont commencé à apparaître comme étant envoyés « depuis » mon domaine. Je ne les avais pas envoyés. Pire encore : ils contenaient des liens vers des sites de phishing. C’est alors que j’ai compris que quelqu’un usurpait mon domaine pour tromper les destinataires.
Votre domaine peut être utilisé dans le cadre de fausses campagnes de phishing, sans jamais accéder à votre serveur.
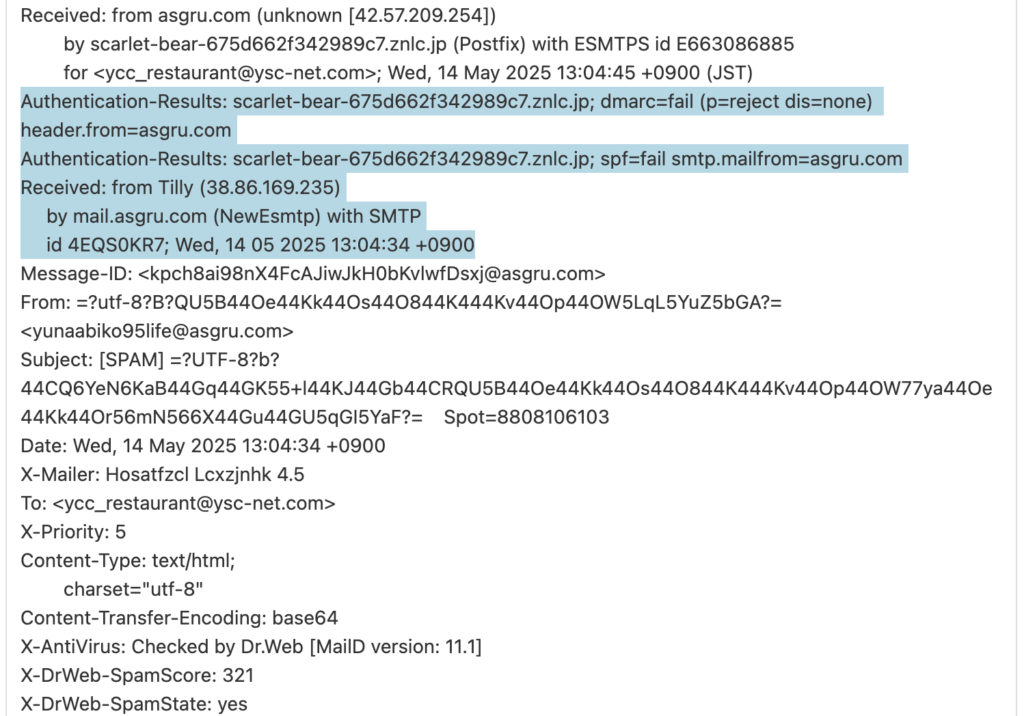
Quel est le risque ?
- Atteinte à la réputation — les clients perdent confiance.
- Risque financier — les utilisateurs peuvent perdre des données ou de l’argent en pensant que le message venait de vous.
- Plaintes juridiques — les plaintes pour spam peuvent vous désigner, vous, comme expéditeur.
Comment protéger votre domaine en 2025
Si vous possédez un domaine, vous devez configurer trois enregistrements DNS dès aujourd’hui :
✅ 1. SPF (Sender Policy Framework)
Définit quels serveurs de messagerie sont autorisés à envoyer des e-mails au nom de votre domaine.
Exemple :
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Signe numériquement les e-mails sortants, permettant aux destinataires de vérifier que le message n’a pas été altéré.
- Généralement configuré via votre fournisseur de messagerie (Mailgun, SendGrid, Gmail).
- Nécessite la publication d’une clé publique dans le DNS.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Coordonne SPF et DKIM. Indique aux serveurs destinataires quoi faire des e-mails non authentifiés et vous envoie des rapports sur les abus.
Exemple :
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Vous pouvez choisir :
- p=none — surveillance uniquement
- p=quarantine — envoyer dans les spams
- p=reject — bloquer entièrement les faux messages
Pourquoi est-ce important :
- Vous bénéficiez d’une visibilité sur l’utilisation de votre domaine grâce aux rapports DMARC.
- Vous pouvez avertir les utilisateurs en cas de campagnes de phishing.
- Les fournisseurs de messagerie rejettent les faux messages avant même qu’ils n’atteignent les boîtes de réception.
Configuration de la messagerie pour les sites WordPress
Ne vous fiez pas à wp_mail() ni à la fonction mail native de PHP. Elles ne définissent pas les en-têtes et signatures appropriés.
Utilisez l’une de ces extensions pour envoyer des e-mails authentifiés :
- WP Mail SMTP — s’intègre à Gmail, SendGrid, Mailgun et Amazon SES.
- Post SMTP — inclut des journaux de livraison et des notifications par webhook.
Checklist finale pour les propriétaires de sites WordPress
- Sécurisez tous les formulaires de contact avec des outils CAPTCHA et anti-spam.
- Enregistrez les soumissions dans une base de données ou un CRM — ne vous fiez pas uniquement aux e-mails.
- Configurez SPF, DKIM et DMARC dans le panneau DNS de votre domaine.
- Utilisez SMTP pour tous les envois d’e-mails — jamais la fonction mail PHP par défaut.
- Surveillez les rapports DMARC pour détecter l’usurpation ou les abus.
Si vous avez besoin d’aide pour configurer la sécurité des e-mails, la livraison SMTP ou l’intégration de vos formulaires avec des CRM sécurisés ou Telegram, n’hésitez pas à nous contacter. Mieux vaut tout configurer avant qu’un problème ne survienne.
Préservons la fiabilité de votre domaine et la propreté de vos formulaires.