
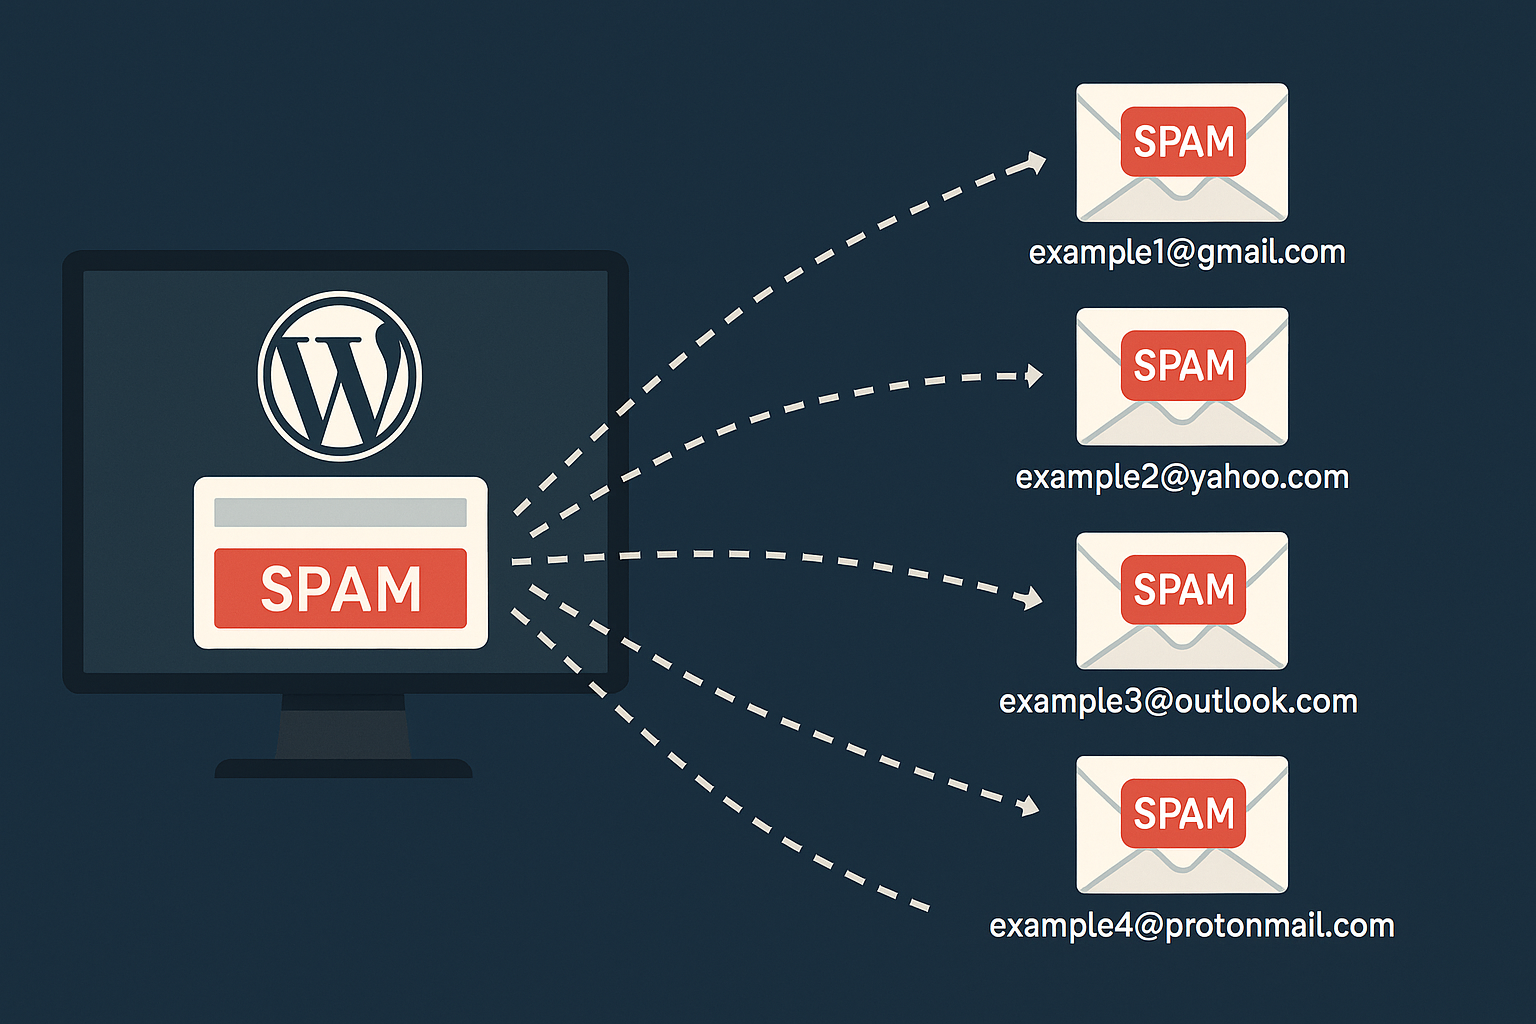
Pēdējo nedēļu laikā personīgi saskāros ar diviem ar e-pastu saistītiem uzbrukumiem, kas traucēja saziņu un radīja reputācijas riskus. Tie nav reti — tie ir izplatīti, īpaši WordPress vietnēs ar populāriem kontaktformu spraudņiem un noklusējuma e-pasta iestatījumiem.
Šis ieraksts palīdzēs jums aizsargāt savu WordPress vietni, izvairīties no darbības traucējumiem un saprast, kā pareizi konfigurēt e-pasta infrastruktūru.
Uzbrukums Nr. 1 — kontaktformas surogātpasts

Kas notiek: jūsu kontaktforma tiek bombardēta ar surogātpasta iesniegumiem. Ir divas būtiskas sekas, kas jāņem vērā:
- Jūsu potenciālo klientu piesaistes kanāls tiek pārpludināts — sākat palaist garām īstu klientu ziņojumus.
- Ja ir aktivizēta automātiska e-pasta atbilde (“Paldies, saņēmām jūsu pieprasījumu…”), jūsu vietne sāk sūtīt simtiem e-pastu uz nejaušām viltotām adresēm.
Kāds ir rezultāts?
- Jūsu SMTP pakalpojumu sniedzējs var apturēt vai ierobežot jūsu e-pasta pakalpojumu.
- Jūs nonākat e-pasta melno sarakstu datubāzēs, kaitējot sava domēna reputācijai.
- Un sliktākais — jūs zaudējat saikni ar īstiem klientiem.
Kā sevi aizsargāt:
Lai nezaudētu potenciālos klientus un e-pasta funkcionalitāti:
Vispirms reģistrējiet formas iesniegumu — saglabājiet to datubāzē vai CRM pirms jebkāda e-pasta nosūtīšanas.
Paziņojiet savai komandai citur — dublējiet iesniegumus uz Telegram vai Slack, izmantojot Webhooks.
Aizsargājiet formu ar:
- Google reCAPTCHA vai hCaptcha
- IP ātruma ierobežojumiem
- Surogātpasta filtriem un honeypot slazdiem
Kā aizsargāt WordPress kontaktformas
Atkarībā no izmantotā spraudņa, tālāk norādīts, kā visu nodrošināt:
Contact Form 7
- Iespējojiet Google reCAPTCHA v3 vai v2.
- Izmantojiet Flamingo, lai saglabātu iesniegumus datubāzē.
- Pievienojiet Honeypot slēptai surogātpasta filtrēšanai.
- Pēc izvēles: izmantojiet WP Armour aizsardzībai uz JavaScript bāzes.
WPForms
- Iebūvēta reCAPTCHA, hCaptcha un viedā surogātpasta filtrēšana.
- Saglabājiet ierakstus WP administrācijas panelī (e-pastu sūtīšana nav nepieciešama).
- Integrējiet ar Slack, Telegram vai CRM rīkiem, izmantojot Webhooks.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot — viss ir iebūvēts.
- Saglabājiet datubāzē, sinhronizējiet ar FluentCRM vai ārējām CRM sistēmām.
- Vietējās integrācijas ar Telegram un Slack.
Gravity Forms
- Surogātpasta filtrēšanai izmantojiet Akismet, Honeypot un reCAPTCHA.
- Savienojiet ar trešo pušu CRM sistēmām un rīkiem, piemēram, Zapier vai Make.
- Filtrējiet iesniegumus pirms nosūtīšanas, izmantojot gform_pre_submission_filter.
Profesionāļu padomi:
- Ierobežojiet formas iesniegšanu pēc laika vai IP (piemēram, ne vairāk kā 1 reizi 30 sekundēs).
- Atspējojiet automātiskās atbildes, ja vien tās nav absolūti nepieciešamas.
- Glabājiet ierakstus savā vietnē vai CRM sistēmā, nevis akli pārsūtiet tos pa e-pastu.
Uzbrukums Nr. 2 — e-pasta adreses viltošana un pikšķerēšana, kas tiek sūtīta no jūsu domēna
Ar šo saskāros pavisam nesen — un tas ir ārkārtīgi kaitinoši.
Pēkšņi sāka parādīties e-pasti, kas it kā bija sūtīti “no” mana domēna. Es tos nebiju sūtījis. Vēl sliktāk: tajos bija saites uz pikšķerēšanas vietnēm. Tieši tad sapratu, ka kāds vilto manu domēnu, lai maldinātu saņēmējus.
Jūsu domēnu var izmantot viltotās pikšķerēšanas kampaņās, pat nepiekļūstot jūsu serverim.
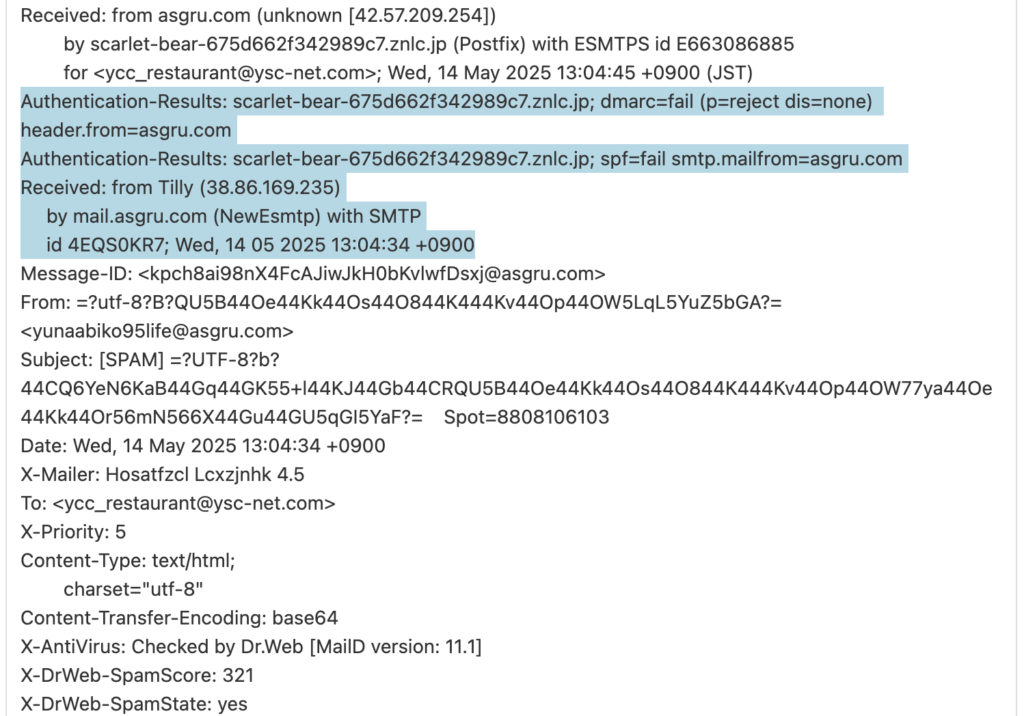
Kāds ir risks?
- Kaitējums reputācijai — klienti zaudē uzticību.
- Finansiāls risks — lietotāji var zaudēt datus vai naudu, domājot, ka ziņojumu sūtījāt jūs.
- Juridiskas sūdzības — surogātpasta sūdzībās jūs varat būt norādīts kā sūtītājs.
Kā aizsargāt savu domēnu 2025. gadā
Ja jums pieder domēns, jums jau šodien jākonfigurē trīs DNS ieraksti:
✅ 1. SPF (Sender Policy Framework)
Nosaka, kuriem pasta serveriem ir atļauts sūtīt e-pastus jūsu domēna vārdā.
Piemērs:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Digitāli paraksta izejošos e-pastus, ļaujot saņēmējiem pārbaudīt, vai ziņojums nav ticis manipulēts.
- Parasti tiek iestatīts pie jūsu e-pasta pakalpojumu sniedzēja (Mailgun, SendGrid, Gmail).
- Nepieciešams DNS publicēt publisko atslēgu.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Koordinē SPF un DKIM. Norāda saņēmēju serveriem, ko darīt ar neautentificētiem e-pastiem, un nosūta jums ziņojumus par ļaunprātīgu izmantošanu.
Piemērs:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Varat izvēlēties:
- p=none — tikai uzraudzība
- p=quarantine — sūtīt uz surogātpastu
- p=reject — pilnībā bloķēt viltotos ziņojumus
Kāpēc tas ir svarīgi:
- Ar DMARC ziņojumiem iegūstat pārskatāmību par to, kā tiek izmantots jūsu domēns.
- Pikšķerēšanas kampaņu gadījumā varat brīdināt lietotājus.
- Pasta pakalpojumu sniedzēji noraida viltotus ziņojumus, pirms tie nonāk iesūtnēs.
E-pasta konfigurācija WordPress vietnēm
Nepaļaujieties uz wp_mail() vai PHP vietējo e-pasta funkciju. Tās neiestata pareizas galvenes un parakstus.
Autentificētu e-pastu sūtīšanai izmantojiet kādu no šiem spraudņiem:
- WP Mail SMTP — integrējas ar Gmail, SendGrid, Mailgun, Amazon SES.
- Post SMTP — ietver piegādes žurnālus un webhook paziņojumus.
Noslēguma kontrolsaraksts WordPress īpašniekiem
- Aizsargājiet visas kontaktformas ar CAPTCHA un pretsurogātpasta rīkiem.
- Glabājiet iesniegumus datubāzē vai CRM sistēmā — nepaļaujieties tikai uz e-pastu.
- Iestatiet SPF, DKIM un DMARC sava domēna DNS panelī.
- Visu e-pastu sūtīšanai izmantojiet SMTP — nekad neizmantojiet noklusējuma PHP e-pasta funkciju.
- Pārraugiet DMARC ziņojumus, lai atklātu viltošanu vai ļaunprātīgu izmantošanu.
Ja jums nepieciešama palīdzība e-pasta drošības, SMTP piegādes konfigurēšanā vai formu integrācijā ar drošām CRM sistēmām vai Telegram — droši sazinieties. Labāk to iestatīt, pirms kaut kas salūst.
Uzturēsim jūsu domēnu uzticamu un formas tīras.