
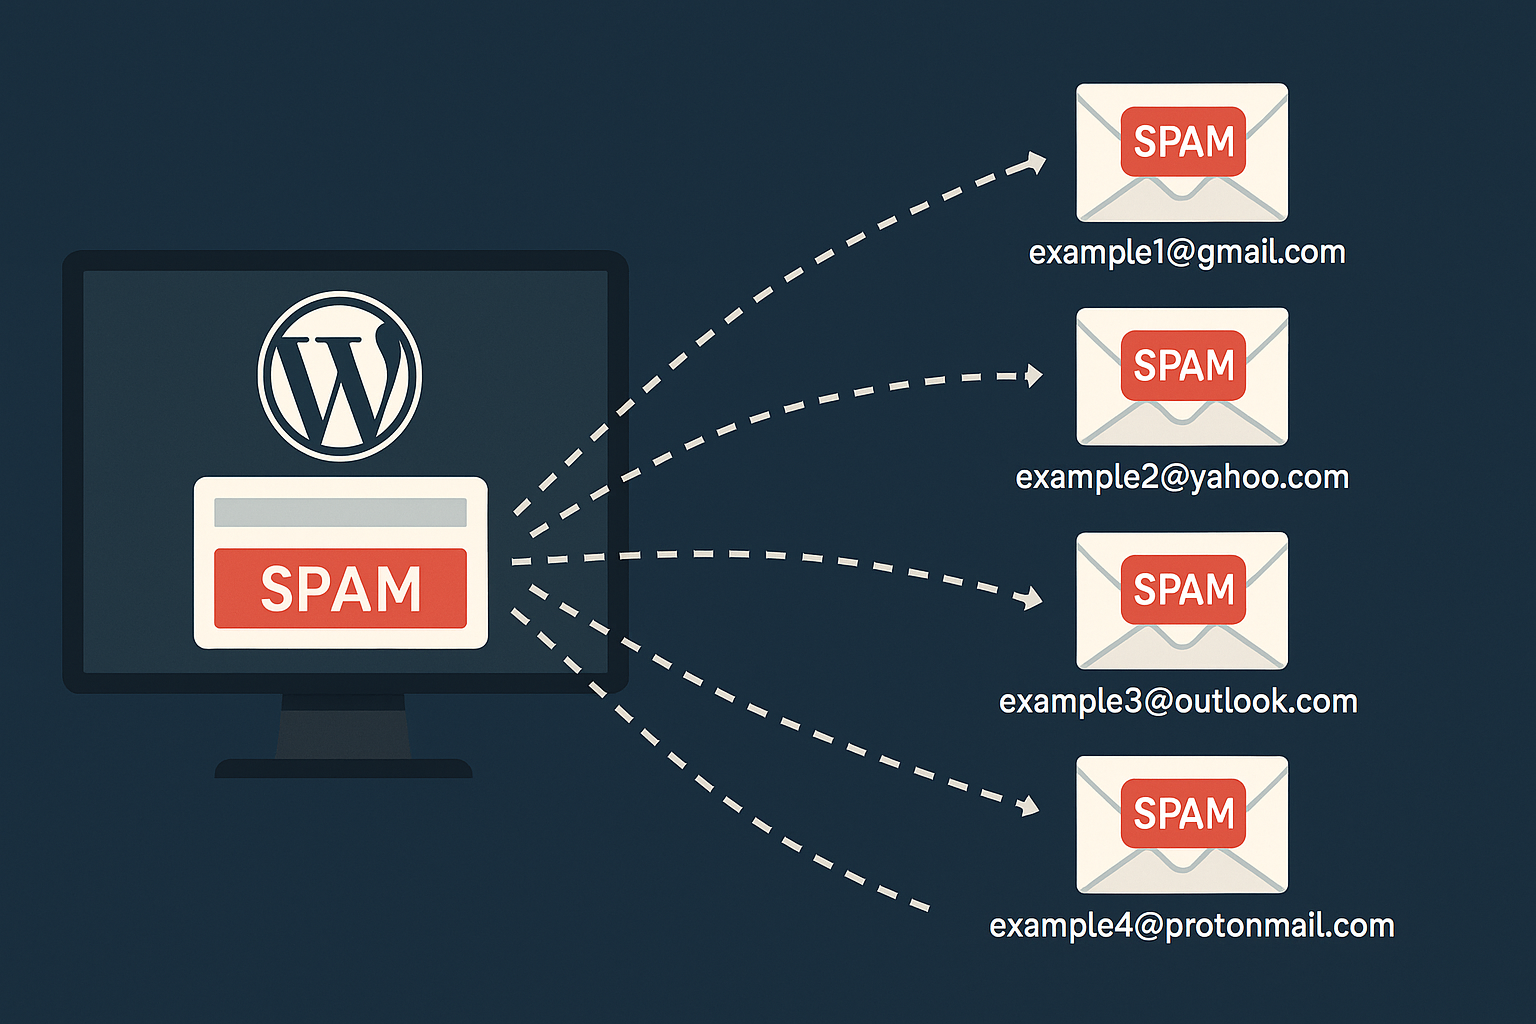
W ostatnich tygodniach osobiście zetknąłem się z dwoma atakami związanymi z pocztą e-mail, które zakłóciły komunikację i stworzyły ryzyko dla reputacji. Nie są one rzadkie — występują często, szczególnie w witrynach WordPress korzystających z popularnych wtyczek formularzy kontaktowych i domyślnych ustawień poczty.
Ten wpis ma pomóc Ci chronić witrynę WordPress, uniknąć zakłóceń w działalności i zrozumieć, jak prawidłowo skonfigurować infrastrukturę poczty e-mail.
Atak nr 1 — spam z formularza kontaktowego

Co się dzieje: Twój formularz kontaktowy jest zasypywany zgłoszeniami spamowymi. Należy pamiętać o dwóch głównych konsekwencjach:
- Twój kanał pozyskiwania leadów zostaje zalany — zaczynasz przeoczać wiadomości od prawdziwych klientów.
- Jeśli masz włączoną automatyczną odpowiedź e-mail („Dziękujemy, otrzymaliśmy Twoje zapytanie…”), Twoja witryna zaczyna wysyłać setki e-maili na losowe fałszywe adresy.
Jaki jest tego skutek?
- Twój dostawca SMTP może zawiesić lub ograniczyć usługę e-mail.
- Twoja domena trafia do baz danych czarnych list e-mailowych, co szkodzi jej reputacji.
- A co najgorsze — tracisz kontakt z prawdziwymi klientami.
Jak się chronić:
Aby uniknąć utraty leadów i funkcjonalności poczty e-mail:
Najpierw zapisz zgłoszenie z formularza — zapisz je w bazie danych lub CRM, zanim zostanie wysłany jakikolwiek e-mail.
Powiadamiaj zespół innym kanałem — duplikuj zgłoszenia do Telegrama lub Slacka za pomocą webhooków.
Zabezpiecz formularz za pomocą:
- Google reCAPTCHA lub hCaptcha
- limitów częstotliwości dla adresów IP
- filtrów antyspamowych i honeypotów
Jak zabezpieczyć formularze kontaktowe WordPress
W zależności od używanej wtyczki, oto jak wzmocnić zabezpieczenia:
Contact Form 7
- Włącz Google reCAPTCHA v3 lub v2.
- Użyj Flamingo do przechowywania zgłoszeń w bazie danych.
- Dodaj Honeypot do dyskretnego filtrowania spamu.
- Opcjonalnie: użyj WP Armour w celu ochrony opartej na JavaScript.
WPForms
- Wbudowane reCAPTCHA, hCaptcha i inteligentne filtrowanie spamu.
- Zapisuj wpisy w panelu administracyjnym WP (bez konieczności wysyłania e-maili).
- Integruj ze Slackiem, Telegramem lub narzędziami CRM za pomocą Webhooków.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot — wszystko wbudowane.
- Zapisuj w bazie danych, synchronizuj z FluentCRM lub zewnętrznymi systemami CRM.
- Natywne integracje z Telegramem i Slackiem.
Gravity Forms
- Używaj Akismet, Honeypot i reCAPTCHA do filtrowania spamu.
- Połącz z zewnętrznymi systemami CRM i narzędziami, takimi jak Zapier lub Make.
- Filtruj zgłoszenia przed wysłaniem za pomocą gform_pre_submission_filter.
Wskazówki dla profesjonalistów:
- Ogranicz liczbę zgłoszeń z formularza według czasu lub adresu IP (np. maks. 1 co 30 sekund).
- Wyłącz automatyczne odpowiedzi, chyba że są absolutnie niezbędne.
- Przechowuj zgłoszenia w witrynie lub CRM zamiast bezrefleksyjnie przekazywać je e-mailem.
Atak nr 2 — podszywanie się pod e-mail i phishing wysyłany z Twojej domeny
Z tym zetknąłem się niedawno — i jest to irytujące.
Nagle zaczęły pojawiać się e-maile „od” mojej domeny. Nie wysłałem ich. Co gorsza, zawierały linki do stron phishingowych. Wtedy zrozumiałem, że ktoś podszywa się pod moją domenę, aby oszukać odbiorców.
Twoja domena może zostać wykorzystana w fałszywych kampaniach phishingowych, bez uzyskania dostępu do Twojego serwera.
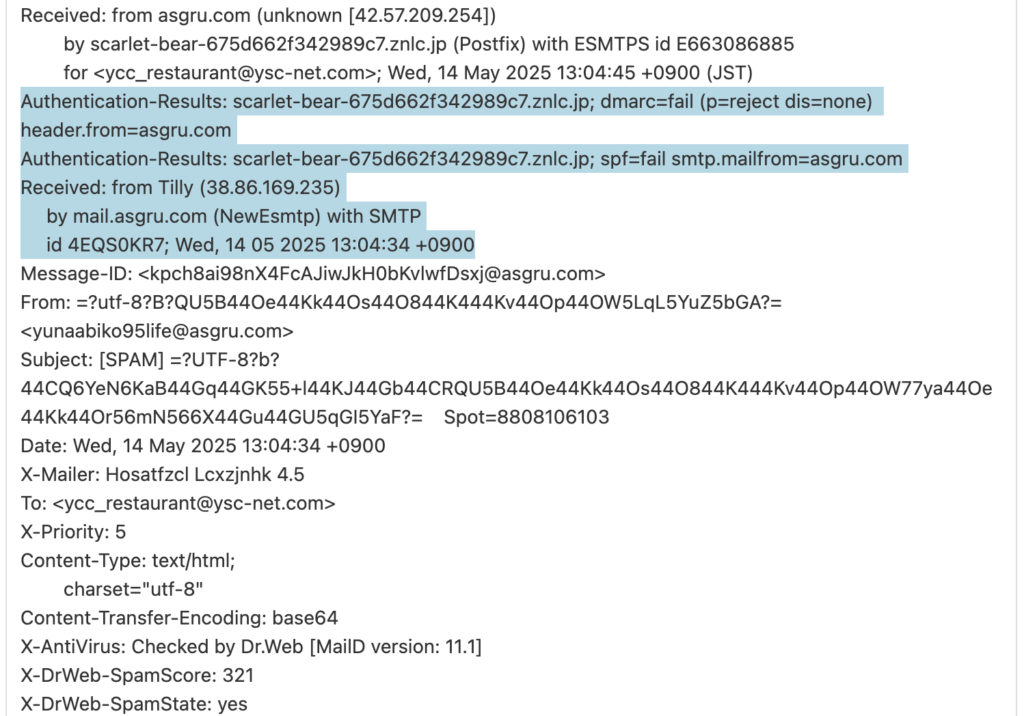
Jakie jest ryzyko?
- Utrata reputacji — klienci tracą zaufanie.
- Ryzyko finansowe — użytkownicy mogą stracić dane lub pieniądze, myśląc, że wiadomość pochodzi od Ciebie.
- Skargi prawne — skargi dotyczące spamu mogą wskazywać Ciebie jako nadawcę.
Jak chronić swoją domenę w 2025 roku
Jeśli posiadasz domenę, musisz już dziś skonfigurować trzy rekordy DNS:
✅ 1. SPF (Sender Policy Framework)
Określa, które serwery pocztowe mogą wysyłać e-maile w imieniu Twojej domeny.
Przykład:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Podpisuje cyfrowo wychodzące e-maile, umożliwiając odbiorcom zweryfikowanie, że wiadomość nie została zmodyfikowana.
- Zwykle konfigurowany za pośrednictwem dostawcy poczty e-mail (Mailgun, SendGrid, Gmail).
- Wymaga opublikowania klucza publicznego w DNS.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Koordynuje SPF i DKIM. Informuje serwery odbiorców, co zrobić z nieuwierzytelnionymi e-mailami, oraz wysyła Ci raporty o nadużyciach.
Przykład:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Możesz wybrać:
- p=none — tylko monitorowanie
- p=quarantine — wysyłanie do spamu
- p=reject — całkowite blokowanie fałszywych wiadomości
Dlaczego to ma znaczenie:
- Zyskujesz wgląd dzięki raportom DMARC w sposób wykorzystywania Twojej domeny.
- Możesz ostrzegać użytkowników w przypadku kampanii phishingowych.
- Dostawcy poczty odrzucają fałszywe wiadomości, zanim dotrą one do skrzynek odbiorczych.
Konfiguracja poczty e-mail dla witryn WordPress
Nie polegaj na wp_mail() ani natywnej funkcji mail PHP. Nie ustawiają one prawidłowych nagłówków i podpisów.
Użyj jednej z tych wtyczek do wysyłania uwierzytelnionych e-maili:
- WP Mail SMTP — integruje się z Gmail, SendGrid, Mailgun i Amazon SES.
- Post SMTP — obejmuje logi dostarczania i powiadomienia webhook.
Końcowa lista kontrolna dla właścicieli WordPressa
- Zabezpiecz wszystkie formularze kontaktowe za pomocą CAPTCHA i narzędzi antyspamowych.
- Przechowuj zgłoszenia w bazie danych lub CRM — nie polegaj wyłącznie na e-mailu.
- Skonfiguruj SPF, DKIM i DMARC w panelu DNS swojej domeny.
- Używaj SMTP do wysyłania wszystkich e-maili — nigdy domyślnej poczty PHP.
- Monitoruj raporty DMARC, aby wykrywać podszywanie się lub nadużycia.
Jeśli potrzebujesz pomocy w konfiguracji zabezpieczeń poczty e-mail, dostarczania SMTP lub integracji formularzy z bezpiecznymi systemami CRM albo Telegramem — skontaktuj się. Lepiej skonfigurować to, zanim coś przestanie działać.
Zadbajmy o wiarygodność Twojej domeny i czystość formularzy.