
Viimaste nädalate jooksul puutusin isiklikult kokku kahe e-postiga seotud rünnakuga, mis häirisid suhtlust ja tekitasid mainekahju riske. Need ei ole haruldased — need on levinud, eriti populaarsete kontaktivormide pluginatega ja vaikimisi e-posti seadistustega WordPressi saitidel.
Selle postituse eesmärk on aidata teil oma WordPressi saiti kaitsta, vältida häireid ettevõtte töös ja mõista, kuidas oma e-posti infrastruktuuri õigesti seadistada.
Rünnak nr 1 — kontaktivormi rämpspost

Mis toimub: teie kontaktivormi pommitatakse rämpspostiga. Teadmiseks on kaks peamist tagajärge:
- Teie päringukanal ujutatakse üle — hakkate päris klientide sõnumeid maha magama.
- Kui teil on lubatud automaatne e-posti vastus (“Aitäh, saime teie päringu kätte…”), hakkab teie sait saatma sadu e-kirju juhuslikele võltsaadressidele.
Mis on tulemus?
- Teie SMTP-teenuse pakkuja võib e-posti teenuse peatada või selle kiirust piirata.
- Sattute e-posti musta nimekirja andmebaasidesse, mis kahjustab teie domeeni mainet.
- Ja mis kõige hullem — kaotate kontakti päris klientidega.
Kuidas end kaitsta:
Et vältida päringute ja e-posti funktsionaalsuse kaotamist:
Salvestage vormi esitus kõigepealt — enne e-kirja saatmist talletage see oma andmebaasi või CRM-i.
Teavitage oma meeskonda mujal — dubleerige esitused Webhookide kaudu Telegrami või Slacki.
Kaitske vormi järgmiste vahenditega:
- Google reCAPTCHA või hCaptcha
- IP-põhised kiirusepiirangud
- Rämpspostifiltrid ja honeypot’id
Kuidas WordPressi kontaktivorme kaitsta
Sõltuvalt kasutatavast pluginast saate kaitset tugevdada järgmiselt:
Contact Form 7
- Lubage Google reCAPTCHA v3 või v2.
- Kasutage Flamingot esituste salvestamiseks andmebaasi.
- Lisage Honeypot varjatud rämpspostifiltriks.
- Valikuline: kasutage WP Armourit JavaScriptil põhineva kaitse jaoks.
WPForms
- Sisseehitatud reCAPTCHA, hCaptcha ja nutikas rämpspostifilter.
- Salvestage sissekanded WP halduses (e-kirjade saatmine pole vajalik).
- Integreerige Webhookide kaudu Slacki, Telegrami või CRM-tööriistadega.
Fluent Forms
- reCAPTCHA, hCaptcha, Honeypot — kõik sisseehitatud.
- Salvestage andmebaasi, sünkroonige FluentCRM-i või väliste CRM-idega.
- Telegrami ja Slacki natiivsed integratsioonid.
Gravity Forms
- Kasutage rämpsposti filtreerimiseks Akismetit, Honeypot’i ja reCAPTCHA-t.
- Ühendage kolmandate osapoolte CRM-ide ja tööriistadega, nagu Zapier või Make.
- Filtreerige esitused enne saatmist funktsiooniga gform_pre_submission_filter.
Professionaalsed nõuanded:
- Piirake vormi esitusi aja või IP-aadressi alusel (nt maksimaalselt 1 iga 30 sekundi järel).
- Keelake automaatsed vastused, välja arvatud juhul, kui need on hädavajalikud.
- Salvestage sissekanded oma saidile või CRM-i, selle asemel et neid pimesi e-postiga edasi saata.
Rünnak nr 2 — teie domeenilt saadetud e-posti võltsimine ja andmepüük
See tabas mind hiljuti — ja see on raevu ajav.
Järsku hakkasid ilmuma minu domeenilt „saadetud” e-kirjad. Mina ei olnud neid saatnud. Veel hullem: need sisaldasid linke andmepüügilehtedele. Siis sain aru, et keegi võltsib minu domeeni, et adressaate petta.
Teie domeeni saab kasutada võltsitud andmepüügikampaaniates, ilma et keegi peaks kunagi teie serverile ligi pääsema.
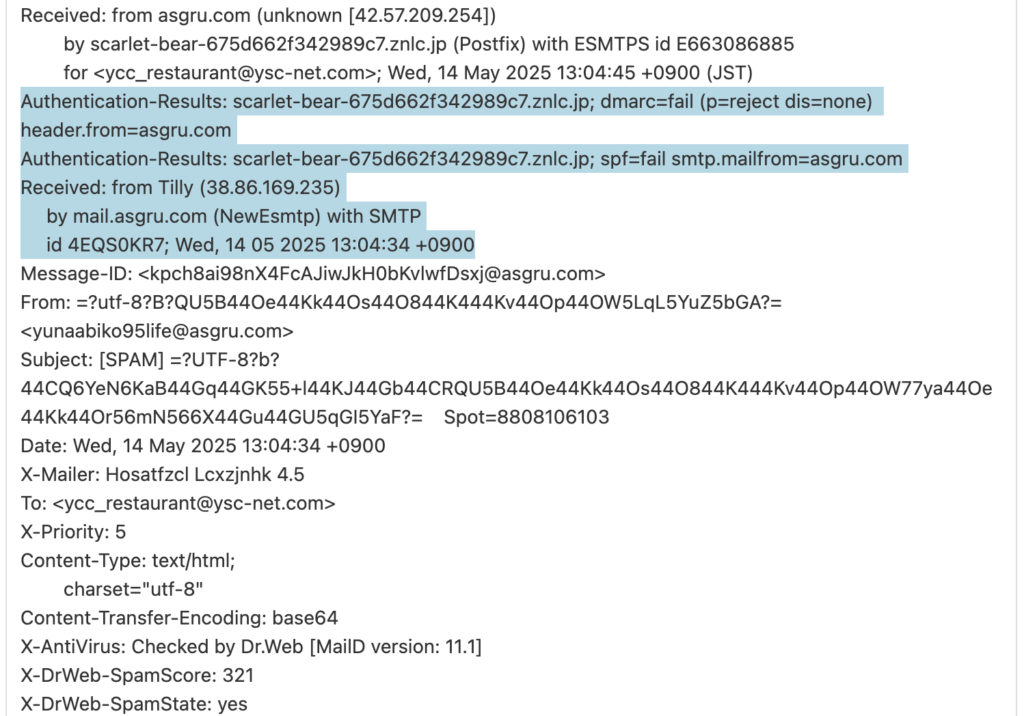
Mis on risk?
- Mainekahju — kliendid kaotavad usalduse.
- Finantsrisk — kasutajad võivad kaotada andmeid või raha, arvates, et sõnum tuli teilt.
- Õiguslikud kaebused — rämpsposti kaebustes võidakse saatjana nimetada teid.
Kuidas oma domeeni 2025. aastal kaitsta
Kui teil on domeen, peate juba täna seadistama kolm DNS-kirjet:
✅ 1. SPF (Sender Policy Framework)
Määrab, millistel meiliserveritel on lubatud teie domeeni nimel e-kirju saata.
Näide:
v=spf1 include:_spf.mydomain.com ~all✅ 2. DKIM (DomainKeys Identified Mail)
Allkirjastab väljaminevad e-kirjad digitaalselt, võimaldades adressaatidel kontrollida, et sõnumit pole muudetud.
- Tavaliselt seadistatakse see teie e-posti teenusepakkuja kaudu (Mailgun, SendGrid, Gmail).
- Nõuab avaliku võtme avaldamist DNS-is.
✅ 3. DMARC (Domain-based Message Authentication, Reporting & Conformance)
Koordineerib SPF-i ja DKIM-i. Annab vastuvõtjate serveritele teada, mida teha autentimata e-kirjadega, ning saadab teile kuritarvitamise kohta aruandeid.
Näide:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com;Saate valida:
- p=none — ainult jälgimine
- p=quarantine — saada rämpsposti kausta
- p=reject — blokeeri võltssõnumid täielikult
Miks see oluline on:
- Saate DMARC-i aruannete kaudu ülevaate sellest, kuidas teie domeeni kasutatakse.
- Andmepüügikampaaniate korral saate kasutajaid hoiatada.
- Meiliteenuse pakkujad lükavad võltssõnumid tagasi enne, kui need üldse postkastidesse jõuavad.
E-posti seadistamine WordPressi saitidele
Ärge tuginege wp_mail() funktsioonile ega PHP sisseehitatud mail-funktsioonile. Need ei määra korrektseid päiseid ega allkirju.
Kasutage autentitud e-kirjade saatmiseks üht järgmistest pluginatest:
- WP Mail SMTP — integreerub Gmaili, SendGridi, Mailguni ja Amazon SES-iga.
- Post SMTP — sisaldab kohaletoimetamise logisid ja webhooki teavitusi.
WordPressi omanike lõplik kontrollnimekiri
- Kaitske kõiki kontaktivorme CAPTCHA ja rämpspostitõrje tööriistadega.
- Salvestage esitused andmebaasi või CRM-i — ärge tuginege ainult e-postile.
- Seadistage SPF, DKIM ja DMARC oma domeeni DNS-i halduspaneelis.
- Kasutage kogu e-posti saatmiseks SMTP-d — mitte kunagi vaikimisi PHP mail-funktsiooni.
- Jälgige DMARC-i aruandeid, et tuvastada võltsimist või kuritarvitamist.
Kui vajate abi e-posti turvalisuse, SMTP-kohaletoimetamise seadistamisel või vormide integreerimisel turvaliste CRM-ide või Telegramiga, võtke julgelt ühendust. Parem seadistada see enne, kui midagi katki läheb.
Hoidkem teie domeen usaldusväärne ja vormid puhtad.